La gobernanza de IA no es un freno: es el poka-yoke que la IA agente necesita
En muchas empresas, cada persona que usa IA generativa lo hace a su manera: un prompt distinto cada vez, sin plantilla, sin criterio compartido de qué se.

En muchas empresas, cada persona que usa IA generativa lo hace a su manera: un prompt distinto cada vez, sin plantilla, sin criterio compartido de qué se puede pedirle a un agente y qué no. Algunos conectan estas herramientas a sistemas reales sin que nadie lo sepa. Nadie revisa la salida con el mismo criterio dos veces. Es exactamente el tipo de variabilidad no controlada que la gestión de calidad lleva décadas tratando de eliminar en procesos físicos, apareciendo de nuevo, esta vez de forma invisible.
La gobernanza de IA existe para poner ese criterio por escrito antes de que la variabilidad se convierta en incidente.
Por qué la gobernanza de IA ya no es opcional
Cuatro razones concretas explican por qué esto ha dejado de ser un tema exclusivo de IT:
- Seguridad: cada herramienta de IA no autorizada que un equipo adopta por su cuenta ("IA en la sombra") es una vía de fuga de datos que nadie está monitorizando.
- Calidad y consistencia: sin una plantilla compartida, el mismo tipo de tarea produce resultados distintos según quién escriba el prompt ese día.
- Rendición de cuentas: cuando un agente ejecuta una acción real (enviar un correo, modificar un registro), alguien tiene que poder explicar por qué lo hizo.
- Cumplimiento normativo: NIST, la Unión Europea y otros reguladores ya están construyendo marcos específicos para sistemas de IA autónomos, y las auditorías van a empezar a preguntar por ellos.
Los números detrás de la brecha
La adopción va mucho más rápido que la gobernanza. Según el Cost of a Data Breach Report 2026 de IBM, el 68% de las organizaciones que sufrieron una brecha de seguridad no tenían ninguna política para supervisar el uso de IA, y los incidentes que involucraron IA tuvieron un coste medio superior a los 6 millones de dólares, muy por encima de la media general.
Al mismo tiempo, Gartner prevé que el 40% de las aplicaciones empresariales incorporará agentes de IA específicos para tareas concretas a finales de 2026, frente a menos del 5% en 2025. Y el Work Trend Index de Microsoft encontró que el 75% de los empleados ya usa IA en el trabajo, y que el 78% de ellos trae sus propias herramientas en lugar de usar las que la empresa ha autorizado.
La conclusión es sencilla: la IA ya está dentro de la organización, con o sin gobernanza. La única pregunta es si esa gobernanza se construye antes de un incidente o después.
Lo que cambia con la IA agente
La gobernanza tradicional de software asume que hay una persona revisando cada paso. Un chatbot que redacta un texto para que alguien lo revise es un riesgo distinto al de un agente que accede de forma autónoma a un CRM, consulta una base de datos, redacta una comunicación y la envía, todo en una sola cadena de ejecución sin ningún punto de control humano.
Cuando el agente tiene permiso amplio para "conseguir el resultado", puede tomar decisiones dañinas ante una entrada inesperada: modificar un registro, ejecutar una transacción, exponer datos sensibles. A diferencia de una persona, que se detendría ante una petición extraña, un agente optimizado para completar la tarea ejecuta primero y explica después.
La cuestión no es si la organización va a necesitar gobernanza de IA. La cuestión es si se construye de forma proactiva, o si se construye después de un incidente que obliga a hacerlo de urgencia.
Estandarizar para reducir la variabilidad
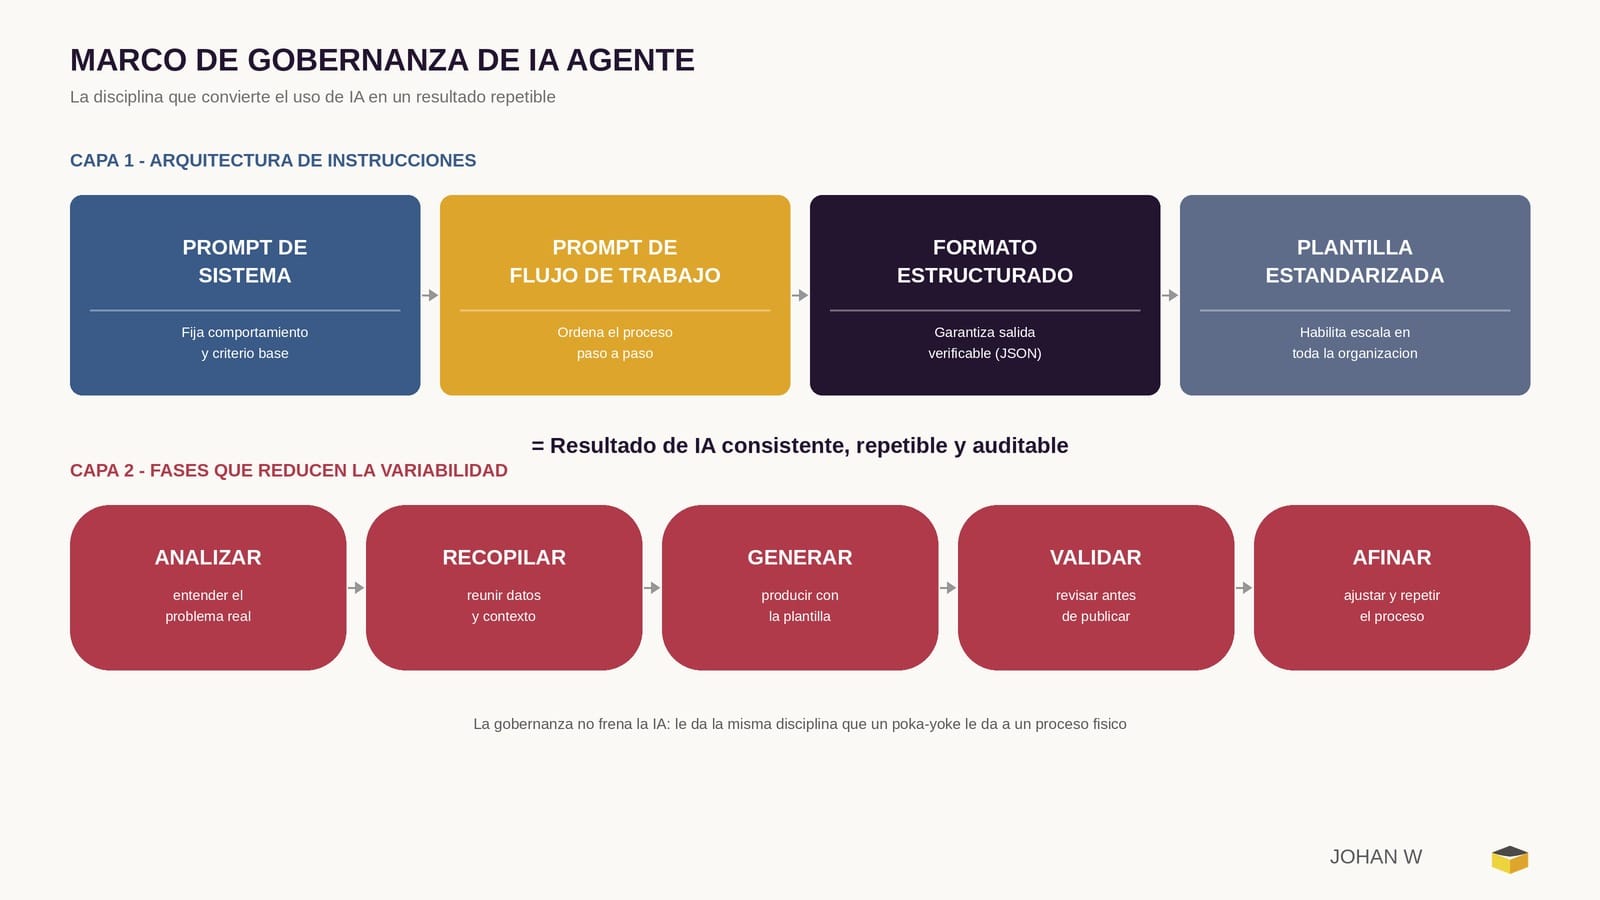
La parte más práctica de la gobernanza no son las políticas de treinta páginas: es la estandarización de cómo se construye y se usa un prompt. Igual que una plantilla de trabajo estandarizado reduce la variación en un proceso físico, una arquitectura de instrucciones estandarizada reduce la variación en el resultado de la IA. Cuatro capas cubren la mayoría de los casos:
- Prompt de sistema: define el comportamiento, el rol y el criterio de razonamiento que debe seguir siempre.
- Prompt de flujo de trabajo: define el proceso, el orden de los pasos y los puntos de validación.
- Salida estructurada: define el formato (por ejemplo, JSON) para que el resultado sea legible y verificable, no un bloque de texto libre.
- Plantilla reutilizable: define cómo esa combinación se escala a toda la organización, en lugar de reinventarse cada vez.
Sobre esa arquitectura, conviene fijar también las fases del trabajo: analizar el problema real, reunir los datos y el contexto, generar con la plantilla, revisar antes de publicar o ejecutar, y mejorar el proceso con lo aprendido. Cinco fases fijas, no cinco decisiones improvisadas cada vez.
Poka-yoke aplicado: la plantilla que impide el error antes de que ocurra
Esto es, literalmente, un mecanismo poka-yoke aplicado a la IA. Un poka-yoke no confía en que la persona recuerde revisar algo: hace que el error sea imposible o evidente antes de que se propague. Una plantilla de prompt con un esquema de salida fijo funciona igual: no depende de que cada persona recuerde pedir el formato correcto, lo impone desde el diseño.
| Mecanismo | Método (Shingo) | Función reguladora |
|---|---|---|
| Plantilla de prompt con esquema de salida fijo (JSON) | Valor fijo (fixed-value method) | Método de control (control method) |
| Checklist de revisión antes de publicar o ejecutar una acción del agente | Método de secuencia (motion-step method) | Método de aviso (warning method) |
El primer mecanismo detiene el defecto antes de que exista: si la salida no cumple el esquema, no se puede usar. El segundo avisa a la persona en el momento justo, antes de que una acción autónoma se ejecute sin revisión. Los dos son necesarios; ninguno sustituye al otro.
El desperdicio detrás de la IA sin gobernanza
La falta de gobernanza no es solo un riesgo de seguridad: genera desperdicio (muda) medible, del mismo tipo que cualquier proceso mal diseñado.
| Desperdicio (muda) | Cómo aparece sin gobernanza de IA |
|---|---|
| Defectos | Salidas inconsistentes porque cada persona escribe el prompt de forma distinta |
| Retrabajo | Reescribir a mano lo que un agente generó sin el formato o el criterio correcto |
| Espera | Nadie sabe quién debe revisar la salida de un agente antes de usarla |
| Sobreproceso | Cada persona reinventa el mismo prompt desde cero, cada vez |
| Movimiento | Copiar y pegar entre herramientas de IA no autorizadas (IA en la sombra) |
Formación recomendada
No imparto formación sobre este tema concreto todavía, pero si quieres profundizar, estos dos cursos de Udemy son un buen punto de partida en 2026:
- Claude AI for Business Automation: Build AI Workflow & Agent — arquitectura de prompts por capas, plantillas reutilizables y flujos de agentes aplicados a automatización empresarial.
- Certified Chief AI Officer Program: AI Strategy & Governance — estrategia y gobernanza de IA a nivel organizacional, pensado para quienes lideran la adopción de IA en la empresa.
Fuentes
Cost of a Data Breach Report 2026, IBM.
Gartner Predicts 40% of Enterprise Apps Will Feature Task-Specific AI Agents by 2026, Gartner (agosto 2025).
Work Trend Index, Microsoft WorkLab.